
“Waspada Phishing Email!” Jangan Mudah Percaya, Selalu Periksa Terlebih Dahulu
BE AWARE. BE SAFE!
Email menjadi salah satu sarana komunikasi yang paling sering digunakan dalam aktivitas pekerjaan. Namun, di balik kemudahannya, email juga menjadi salah satu media yang sering dimanfaatkan oleh pelaku kejahatan siber untuk melakukan phishing.
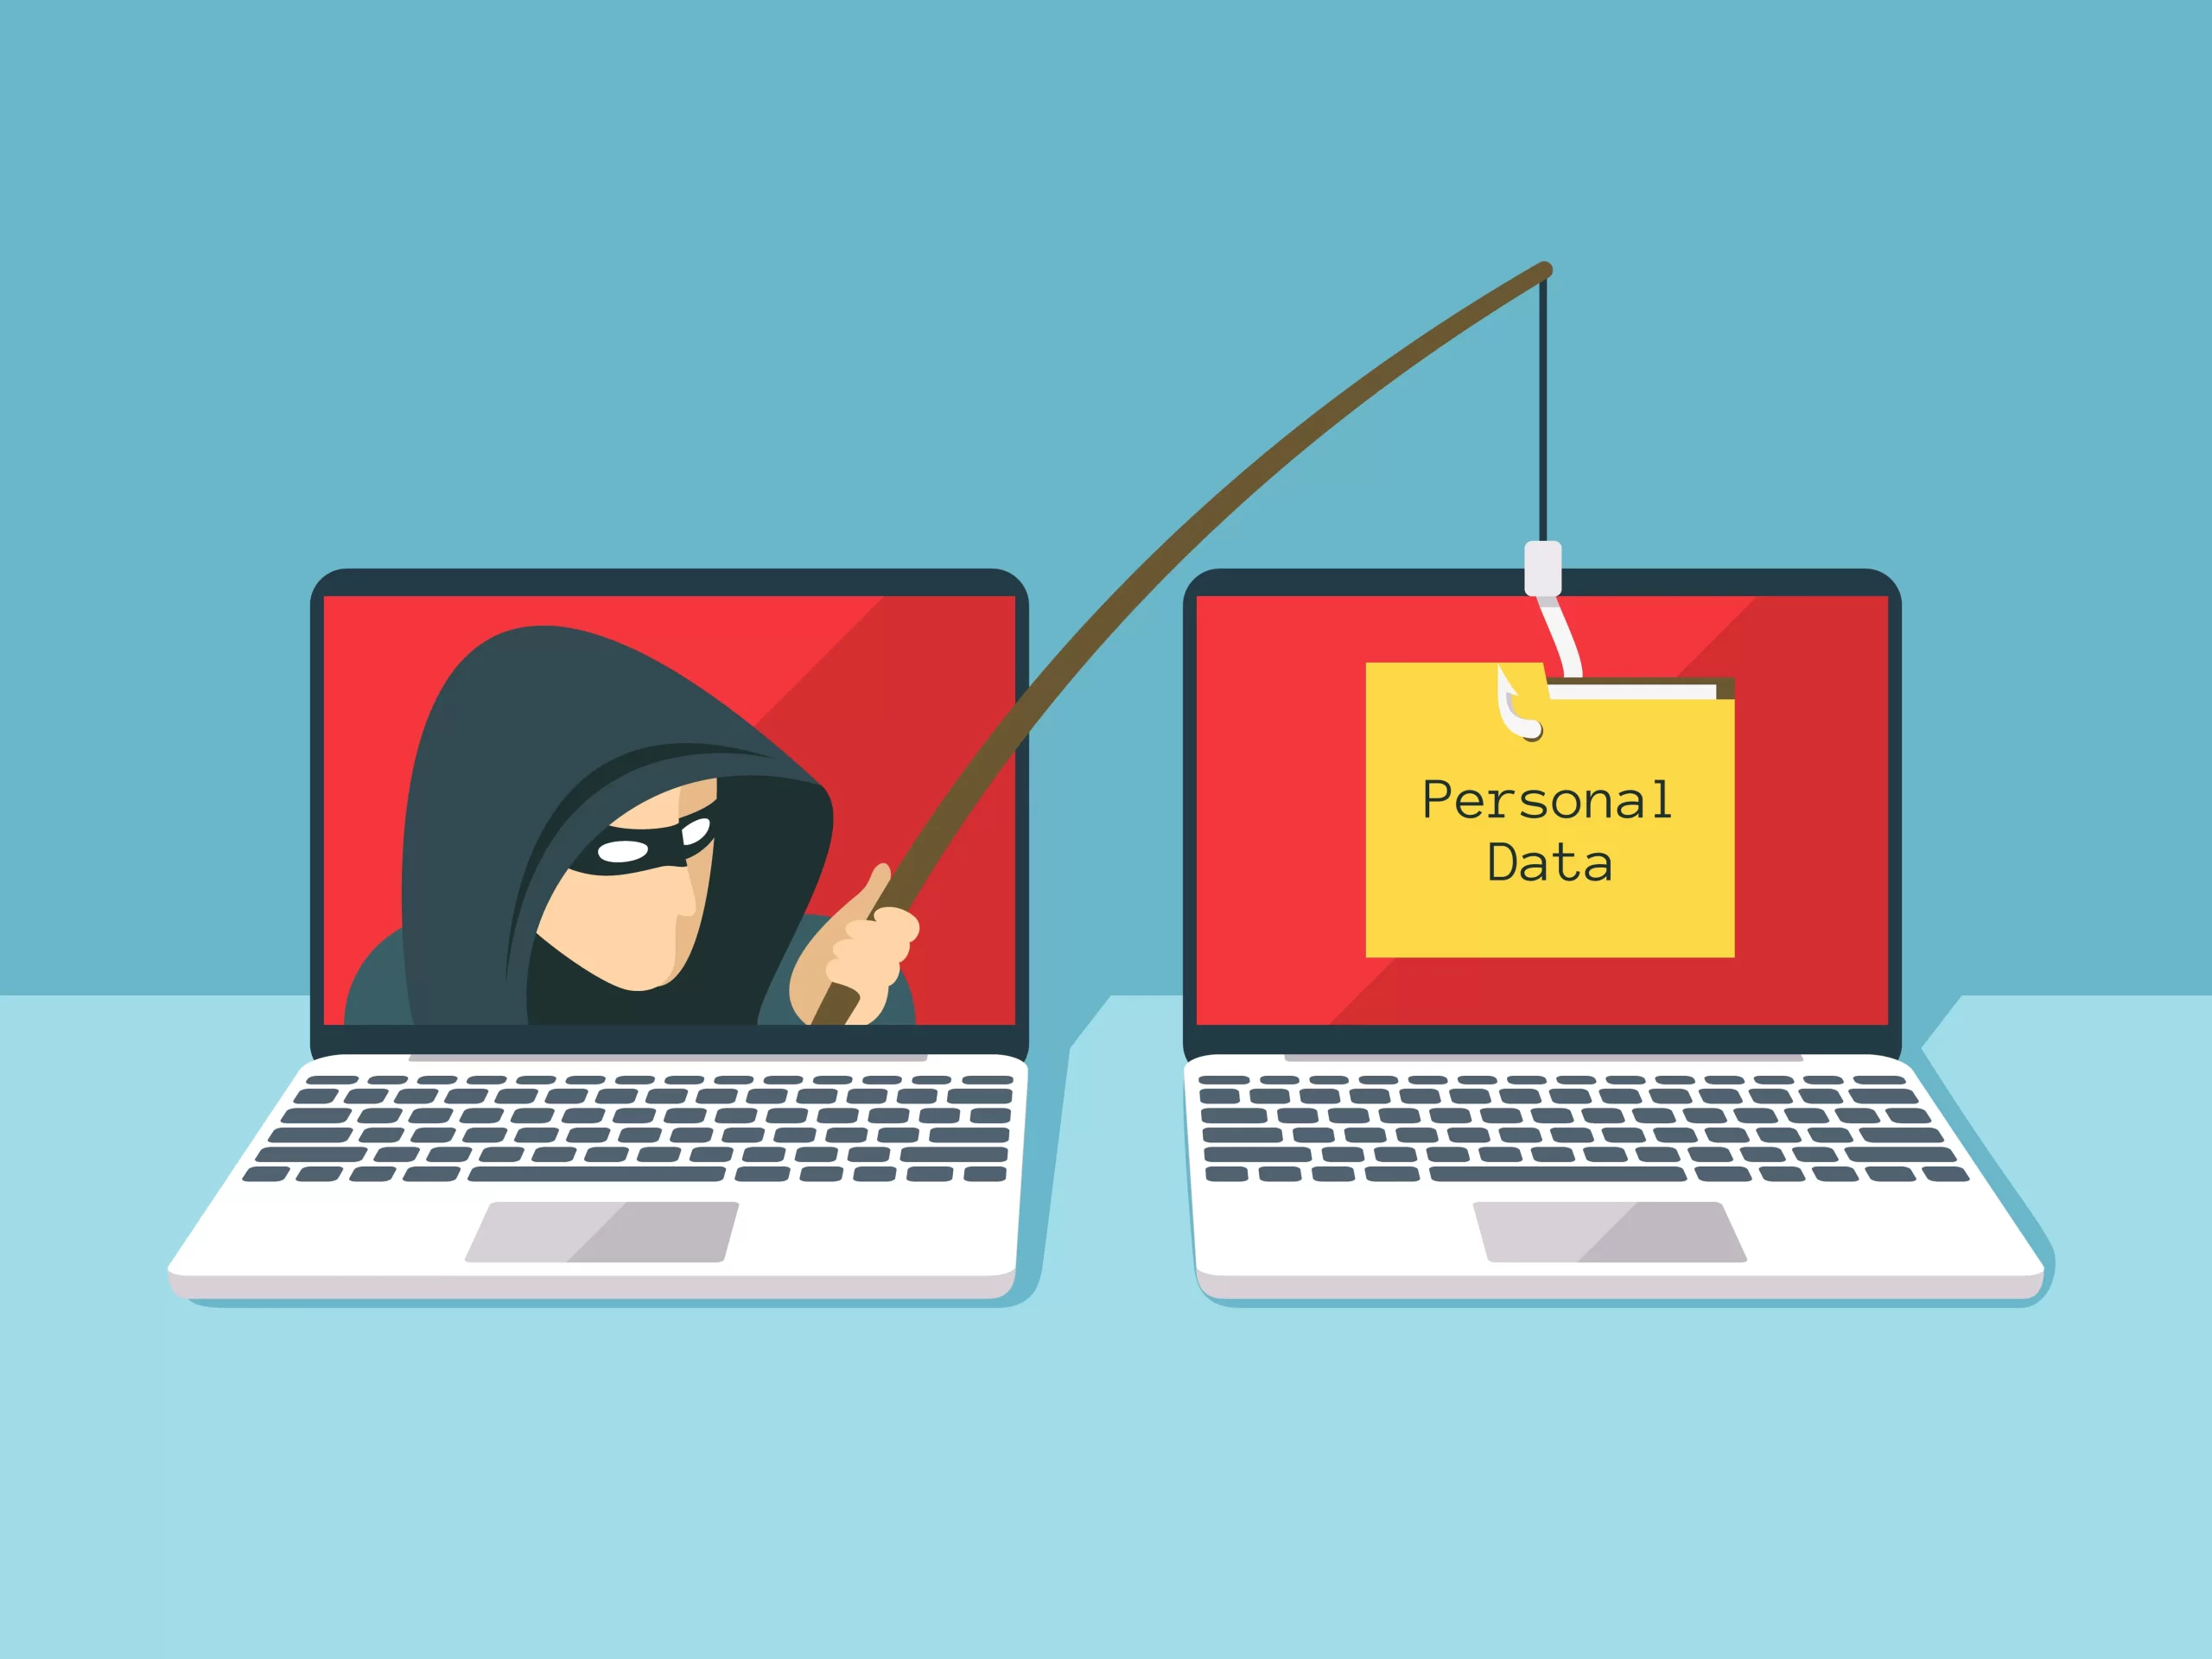
Phishing email adalah upaya penipuan melalui email yang dibuat seolah-olah berasal dari pihak resmi atau orang yang dikenal. Tujuannya adalah membuat penerima memberikan informasi penting, membuka lampiran berbahaya, atau mengklik link palsu.
Informasi yang menjadi target dapat berupa username, password, OTP, informasi keuangan, data pribadi, hingga data perusahaan.

🎣 Apa Tujuan Phishing Email?
Pelaku phishing biasanya berusaha mendapatkan sesuatu dari korbannya, seperti:
- 🔐 Mencuri username dan password.
- 💳 Mendapatkan informasi keuangan.
- 📄 Mengakses data atau dokumen perusahaan.
- 🦠 Menyebarkan malware melalui attachment atau link.
- 👤 Meniru identitas atasan, rekan kerja, vendor, atau pihak resmi.
Karena itu, jangan langsung mempercayai sebuah email hanya karena menggunakan nama atau logo yang terlihat resmi.
🚨 Kenali Ciri-Ciri Email Phishing
Sebelum membalas email, mengklik link, atau membuka attachment, perhatikan beberapa tanda berikut:
1. Alamat pengirim mencurigakan
Periksa alamat email dengan teliti. Pelaku dapat menggunakan alamat yang dibuat sangat mirip dengan domain resmi.
Contoh:
dibuat menyerupai:
Perhatikan perubahan kecil seperti huruf O yang diganti angka 0, penambahan kata, atau domain yang berbeda.
2. Menggunakan kalimat yang mendesak
Waspadai email dengan pesan seperti:
“Akun Anda akan dinonaktifkan dalam 24 jam!”
atau:
“Segera lakukan verifikasi sekarang!”
Tekanan waktu sering digunakan agar korban bertindak tanpa melakukan pemeriksaan terlebih dahulu.
3. Terdapat link yang mencurigakan
Jangan langsung mengklik link. Pastikan alamat tujuan benar dan sesuai dengan website resmi.
4. Terdapat attachment yang tidak dikenal
Berhati-hatilah terhadap file seperti .exe, .zip, .rar, atau dokumen lain yang tidak Anda harapkan.
5. Meminta informasi sensitif
Waspadai email yang meminta:
🔑 Password
📱 OTP
💳 Informasi keuangan
👤 Data pribadi
🏢 Informasi internal perusahaan
6. Mengaku sebagai atasan atau pihak resmi
Pelaku dapat berpura-pura menjadi atasan, rekan kerja, vendor, bank, atau Tim IT untuk membuat permintaan terlihat meyakinkan.
🛡️ Tips Menghindari Phishing Email
Biasakan melakukan beberapa langkah sederhana berikut:
- ✅ Periksa alamat email pengirim dengan teliti.
- ✅ Jangan langsung mengklik link yang mencurigakan.
- ✅ Jangan membuka attachment dari pengirim yang tidak dikenal.
- ✅ Jangan memberikan password atau OTP melalui email.
- ✅ Verifikasi permintaan yang tidak biasa melalui jalur komunikasi resmi.
- ✅ Gunakan fitur Report Phishing jika tersedia.
- ✅ Laporkan email mencurigakan kepada Tim IT.
📩 Contoh Skenario Phishing
Anda menerima email:
From: [email protected]
Subject: Akun Anda Akan Dinonaktifkan!
Isi email meminta Anda melakukan verifikasi akun dalam waktu 24 jam dengan menekan tombol “Verifikasi Sekarang” dan membuka attachment yang tersedia.
Sekilas terlihat meyakinkan, tetapi terdapat beberapa tanda bahaya:
🚩 Domain pengirim mencurigakan.
🚩 Judul dibuat mendesak.
🚩 Meminta pengguna mengklik link.
🚩 Terdapat attachment yang tidak diharapkan.
Jangan klik link atau membuka attachment tersebut.
Jika ragu, lakukan konfirmasi melalui website, nomor telepon, atau jalur komunikasi resmi yang sudah Anda ketahui — bukan melalui informasi kontak yang diberikan dalam email mencurigakan tersebut.

🛑 4 Langkah Sebelum Klik
STOP → THINK → CHECK → CLICK
🛑 STOP
Jangan terburu-buru mengklik link atau membuka attachment.
🤔 THINK
Tanyakan pada diri sendiri: Apakah saya memang menunggu email ini? Apakah permintaannya masuk akal?
🔍 CHECK
Periksa pengirim, isi pesan, alamat link, dan attachment.
✅ CLICK
Klik hanya setelah Anda yakin email dan tujuannya aman.
🚨 Apa yang Harus Dilakukan Jika Menerima Email Mencurigakan?
Jangan panik dan jangan mencoba mengikuti instruksi di dalam email.
Jangan klik link → Jangan buka attachment → Jangan berikan informasi → Verifikasi → Laporkan ke Tim IT.
Jika Anda sudah terlanjur mengklik link, membuka attachment, atau memasukkan username/password, segera hubungi Tim IT agar dapat dilakukan pemeriksaan dan tindakan pengamanan secepatnya.
🔐 Ingat!
Phishing tidak selalu terlihat seperti email penipuan. Semakin canggih serangan, semakin meyakinkan pula tampilan email, bahasa, logo, dan identitas pengirim yang digunakan.
Karena itu, keamanan tidak hanya bergantung pada teknologi, tetapi juga pada kewaspadaan setiap pengguna.
“Tidak semua email yang terlihat resmi benar-benar aman.
Periksa dan verifikasi sebelum Anda percaya.”
🎣 BE AWARE. BE SAFE!
Periksa • Verifikasi • Lindungi • Laporkan
Think Before You Click!
Team IT – Tangcityzen
Educate Yourself
“Let’s go invent tomorrow instead of worrying about what happened yesterday.”